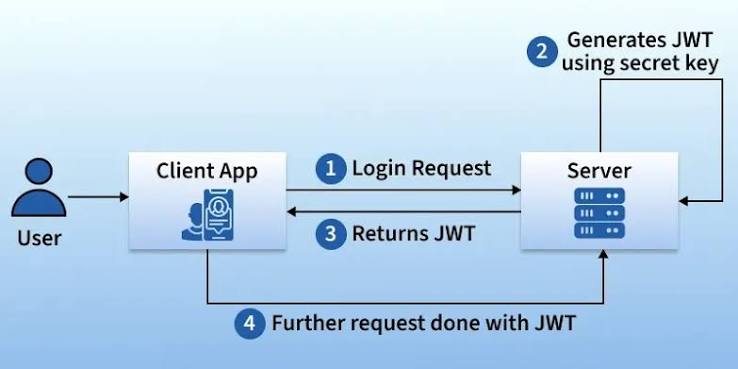
JWT Security
JWT Security: Common Vulnerabilities and How to Exploit (and Fix) Them JSON Web Tokens (JWTs) are a widely used way
Web application security explained — the OWASP Top 10, the most common vulnerabilities, and how attackers exploit them and defenders fix them, with clear examples aimed at beginners.
JWT Security: Common Vulnerabilities and How to Exploit (and Fix) Them JSON Web Tokens (JWTs) are a widely used way
SSRF (Server-Side Request Forgery) Explained: How Attackers Abuse Trust Server-Side Request Forgery (SSRF) happens when an attacker can make a
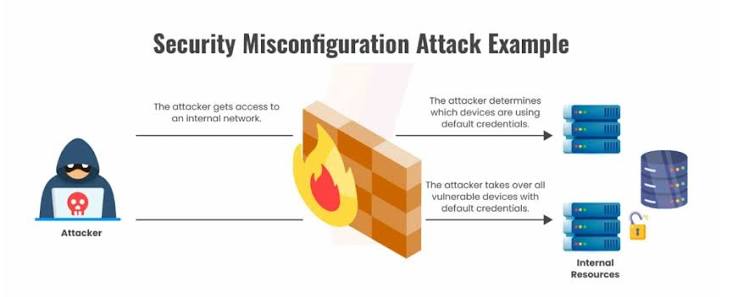
Security Misconfiguration: The Silent Web Vulnerability Nobody Talks About Security Misconfiguration isn’t one specific bug — it’s a whole category
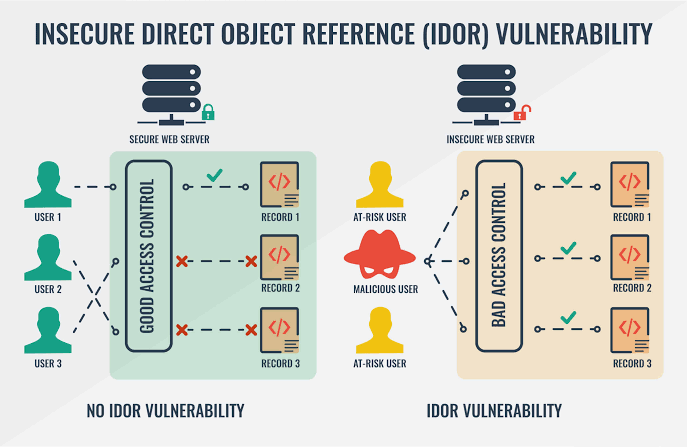
Insecure Direct Object References (IDOR): A Beginner’s Guide An Insecure Direct Object Reference (IDOR) happens when an application exposes a
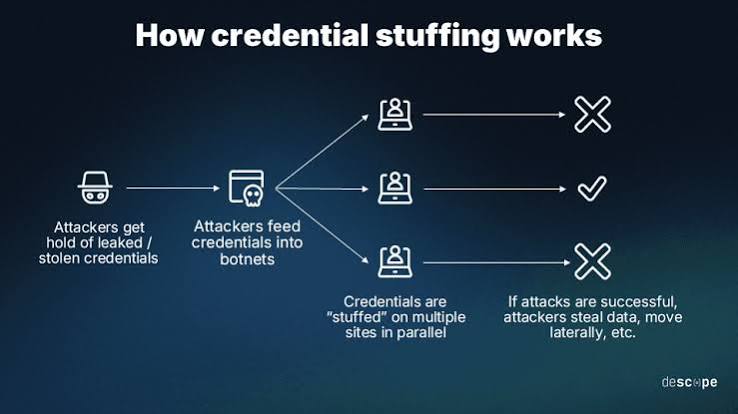
Broken Authentication: The #1 Web Vulnerability and How Attackers Exploit It Broken Authentication covers a whole category of flaws in
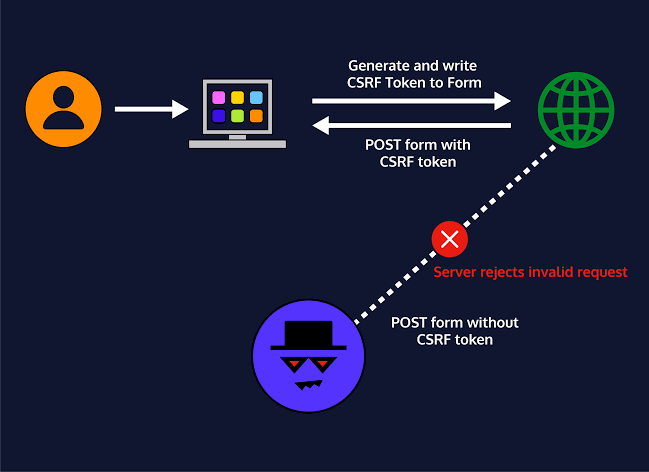
What Is CSRF? Cross-Site Request Forgery Explained with Examples Cross-Site Request Forgery (CSRF) tricks a logged-in user’s browser into sending
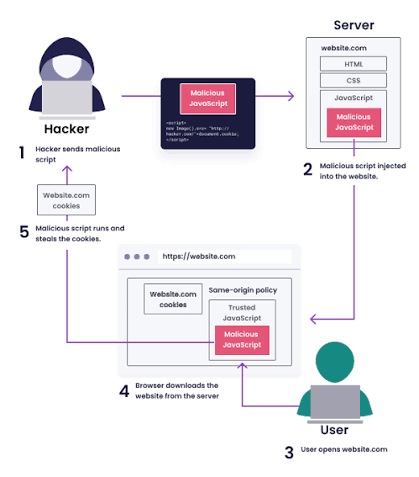
Cross-Site Scripting (XSS): Types, Examples, and How to Fix It Cross-Site Scripting (XSS) happens when an application allows an attacker
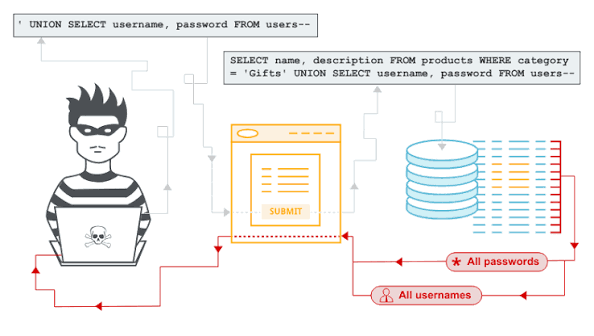
SQL Injection Explained for Beginners: How It Works and How to Prevent It SQL Injection (SQLi) is one of the
The OWASP Top 10 is the best-known list of the most critical security risks in web applications. The latest edition,